 跳到内容
// BLOG
Blog
拆开、记下、再走一遍。
 红队渗透
深度字典攻击(实操笔记·红笔思考)
本文介绍了高效爆破字典的构建方法。建议从小规模爆破开始验证字典有效性,使用软链接复用工具文件。字典构造流程包括:使用cewl提取目标关键词生成种子字典,通过hashcat规则扩展变形,追加筛选后的通用字典,最后用awk去重保留原有顺序。强调针对性是深度字典攻击的核心,推荐软链接复用系统文件,并指出sort -u会破坏字典优先级排序。最终形成高命中率、低冗余的成品字典,提升爆破效率。
阅读 → 安全研究
GRUB原理与加固教程
GRUB是Linux系统常用的引导加载程序,采用分阶段引导设计。为防止未经授权修改启动参数获取root权限,需对GRUB进行安全加固:1)使用grub-mkpasswd-pbkdf2生成密码哈希;2)在/etc/grub.d/40_custom中设置管理员用户和密码;3)可选修改10_linux脚本解除正常启动限制;4)执行update-grub使配置生效。加固后,系统正常启动无需密码,但编辑启动参数需验证身份。
阅读 → 红队渗透
TheHackersLabs Ipeuveseis 专家级靶机全链路渗透实录
ipeuveseis 是一台极具挑战性的 Expert 级靶机。它彻底抛弃了传统的 IPv4 网络协议栈,构建了一个完全基于 IPv6 链路本地地址与组播协议 的渗透场景。在该环境中,常规的自动化扫描工具将大面积失效,迫使渗透者必须回归网络协议底层,通过精确的地址计算与多层跳板(Pivoting)来实现最终的宿主机逃逸。
阅读 → Linux
磁盘空间清理 dd+rm 方案原理分析
摘要:通过在导出.ova虚拟镜像前执行dd if=/dev/zero of=/empty bs=1M; rm /empty命令,可显著压缩镜像体积。该操作先用0填充磁盘空闲扇区覆盖原有随机数据,再删除临时文件,使空闲区域变为连续0块。由于压缩算法对连续0字节的压缩率极高(接近100%),而对随机数据压缩率很低,此方法能大幅优化最终镜像大小。本质是通过将无意义的随机空闲扇区转化为可高效压缩的0扇区,实现"以空间换效率"的优化效果。(148字)
阅读 → 安全研究
Linux 终端代理方案:从环境变量到 Proxychains 动态注入
本文对比了Shell中两种代理配置方式:export环境变量和proxychains代理链。export通过设置http_proxy、https_proxy和all_proxy分别代理不同协议流量,依赖程序主动支持;而proxychains通过Hook系统调用强制代理所有程序流量。两者原理不同,同时使用会导致代理冲突。建议根据场景二选一:常用工具优先使用export,特殊程序或需要强制代理时选用proxychains。
阅读 →PDF转换Markdown的在线网站推荐
阅读 → Windows
 环境下 MSVC 编译工具链快速安装指南
本文介绍了在Windows系统上安装MSVC开发环境的命令行方法。通过winget工具可实现一键静默安装VS2022 BuildTools及C++组件,并详细说明了安装参数含义。安装后需检查组件完整性,确保包含必要的C++生成工具。针对常见环境变量问题,提供了自动检测MSVC路径并更新系统变量的PowerShell脚本。最后还解决了BusyBox工具与MSVC的link.exe命令冲突问题,建议删除冲突软链接或调整环境变量优先级。该方法简化了MSVC环境的配置流程,适用于Rust、C++等开发需求。
阅读 → 红队渗透
f8x工具使用教程:红队/蓝队环境一键自动化部署
f8x 是红队从业者非常实用的“环境初始化神器”,尤其是频繁重装 VPS 或需要快速拉起测试环境的场景。f8x -b -d(或加 -p)-msf-awvs14-nuclei等使用前建议先f8x -h确认最新选项和兼容性。项目活跃维护中,官方文档地址:https://f8x.wgpsec.org。
阅读 → 安全研究
深入理解Docker命名空间隔离:User Namespace核心原理与实战配置
本文深入解析Docker User Namespace的隔离机制,重点探讨其在容器安全中的核心作用。通过User Namespace,容器内root用户可映射为宿主机非特权用户,有效防范特权逃逸风险。同时针对容器访问宿主机docker.sock的权限问题,提出双规则映射方案:在保持安全隔离的前提下,精准映射宿主机docker组GID,使容器内root获得docker.sock访问权限。
阅读 → 安全研究
警惕 Shell 脚本中的逻辑陷阱:&&|| 替代 if-else 引发的安全漏洞
&||短路组合逻辑不等价于if-else:前者受中间命令执行状态影响,后者仅由条件表达式决定分支;Shell 脚本的简洁性需以安全性为前提,看似微小的语法选择,可能成为系统安全的重大隐患。遵循结构化编程规范,才能从根源上规避此类逻辑陷阱。
阅读 → Linux
如何快速删除 Linux 中的海量小文件:告别rm命令的缓慢困境
在 Linux 系统中,删除数百万小文件时,传统 rm -rf 因频繁系统调用而效率低下。本文介绍四种高效删除方案:1)目录替换法(最快,需重建目录);2)rsync 同步(批量更新索引);3)Perl 直接调用系统接口;4)find -delete(选择性删除)。方案选择取决于场景需求,目录替换法速度最快,rsync 适合复杂目录,Perl 适用于脚本,而 find 则可针对性删除特定文件。
阅读 → 安全研究
php-fpm + nginx 环境搭建配置与常见问题解决
本文详细介绍了在Alpine Linux中部署LNMP环境的技术要点。首先阐述了Nginx作为反向代理与PHP-FPM通过FastCGI通信的架构原理,并给出了最小化安装核心组件及PHP扩展的命令。重点讲解了PHP-FPM的TCP/Unix Socket两种监听模式选择及性能调优参数,以及Nginx虚拟主机配置中请求体大小、伪静态路由等关键设置。文章还包含数据库安全初始化、应用专属数据库创建、文件和目录权限管理等安全实践,并提供了403/502/413等常见问题的排查方法。最后说明了如何设置服务持久化与开机
阅读 → 开发工具
语雀文档转markdown格式 以及typora图床问题解决
针对语雀文档迁移到先知社区时的格式问题,建议使用Typora作为中转工具:将内容粘贴到Typora后启用源码模式再复制,可避免格式混乱。对于本地图片的图床问题,推荐将图片粘贴到CSDN编辑器自动生成永久链接,虽然操作稍繁琐但效果稳定。这两个方法能有效解决文档迁移中的格式和图床难题。(149字)
阅读 → 杂记
【小技巧】用 VLOOKUP 实现表格合并
VLOOKUP函数可快速合并两个表格数据,通过关键字(如昵称)匹配对应信息。操作时需确保查找区域用$锁定,参数设为FALSE进行精确匹配。常见问题包括#N/A错误(格式不一致)、区域偏移(未绝对引用)和重复匹配(数据不唯一),可通过统一格式、绝对引用和清理重复值解决。该函数是处理跨表数据关联的高效工具。(148字)
阅读 → 安全研究
Windows SeBackupPrivilege 与 SeRestorePrivilege 特权利用
在 2026 年的 Windows 环境下,仍然是权限提升里最直接、最暴力的组合之一。只有 SeBackup → 基本等于“能 dump hash 就赢一半”只有 SeRestore → 经典 utilman/sethc 替换仍然是最高效提权路径两者都有 → 几乎无解,除非系统开了 Credential Guard + 内核完整性保护 + 强 EDR。
阅读 →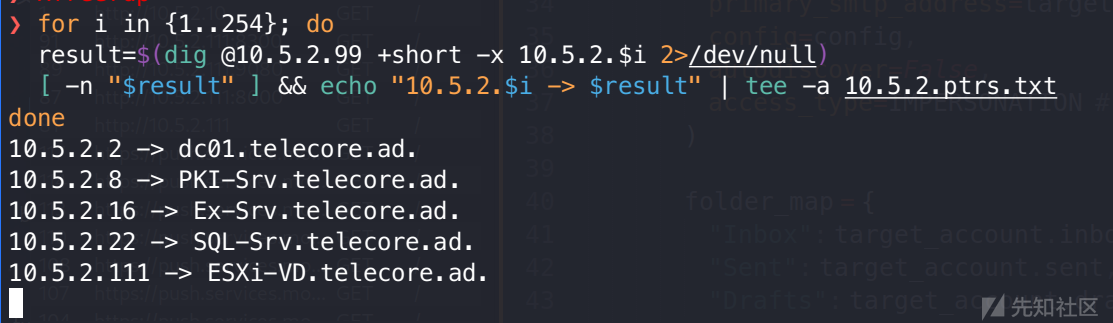 红队渗透
国外某RTS域渗透靶场通关实战
记一次国外某红队域渗透靶场通关实战,该靶场模拟了大型电信公司的真实内网架构。环境内包含域控(DC)、邮件服务器(Exchange)、数据库服务器(SQL Server)及虚拟化平台(ESXi)等核心资产。整体渗透流程分为两条主要的攻击路径,旨在通过横向移动与权限提升最终控制整个域环境。
阅读 → Linux
Linux 登录审计命令:last、lastb、lastlog 详解
Linux系统提供了last、lastb和lastlog三个命令用于用户登录审计: last命令显示成功登录记录,包括登录/登出时间、持续时长和来源IP,数据来自/var/log/wtmp文件,用于用户活动审计。 lastb命令专门记录失败的登录尝试,数据存储在/var/log/btmp中,是检测暴力破解攻击的重要工具,可分析可疑IP和账户。 lastlog显示每个用户的最近一次登录信息,数据来自/var/log/lastlog,能快速识别未活跃账户和僵尸账户。
阅读 →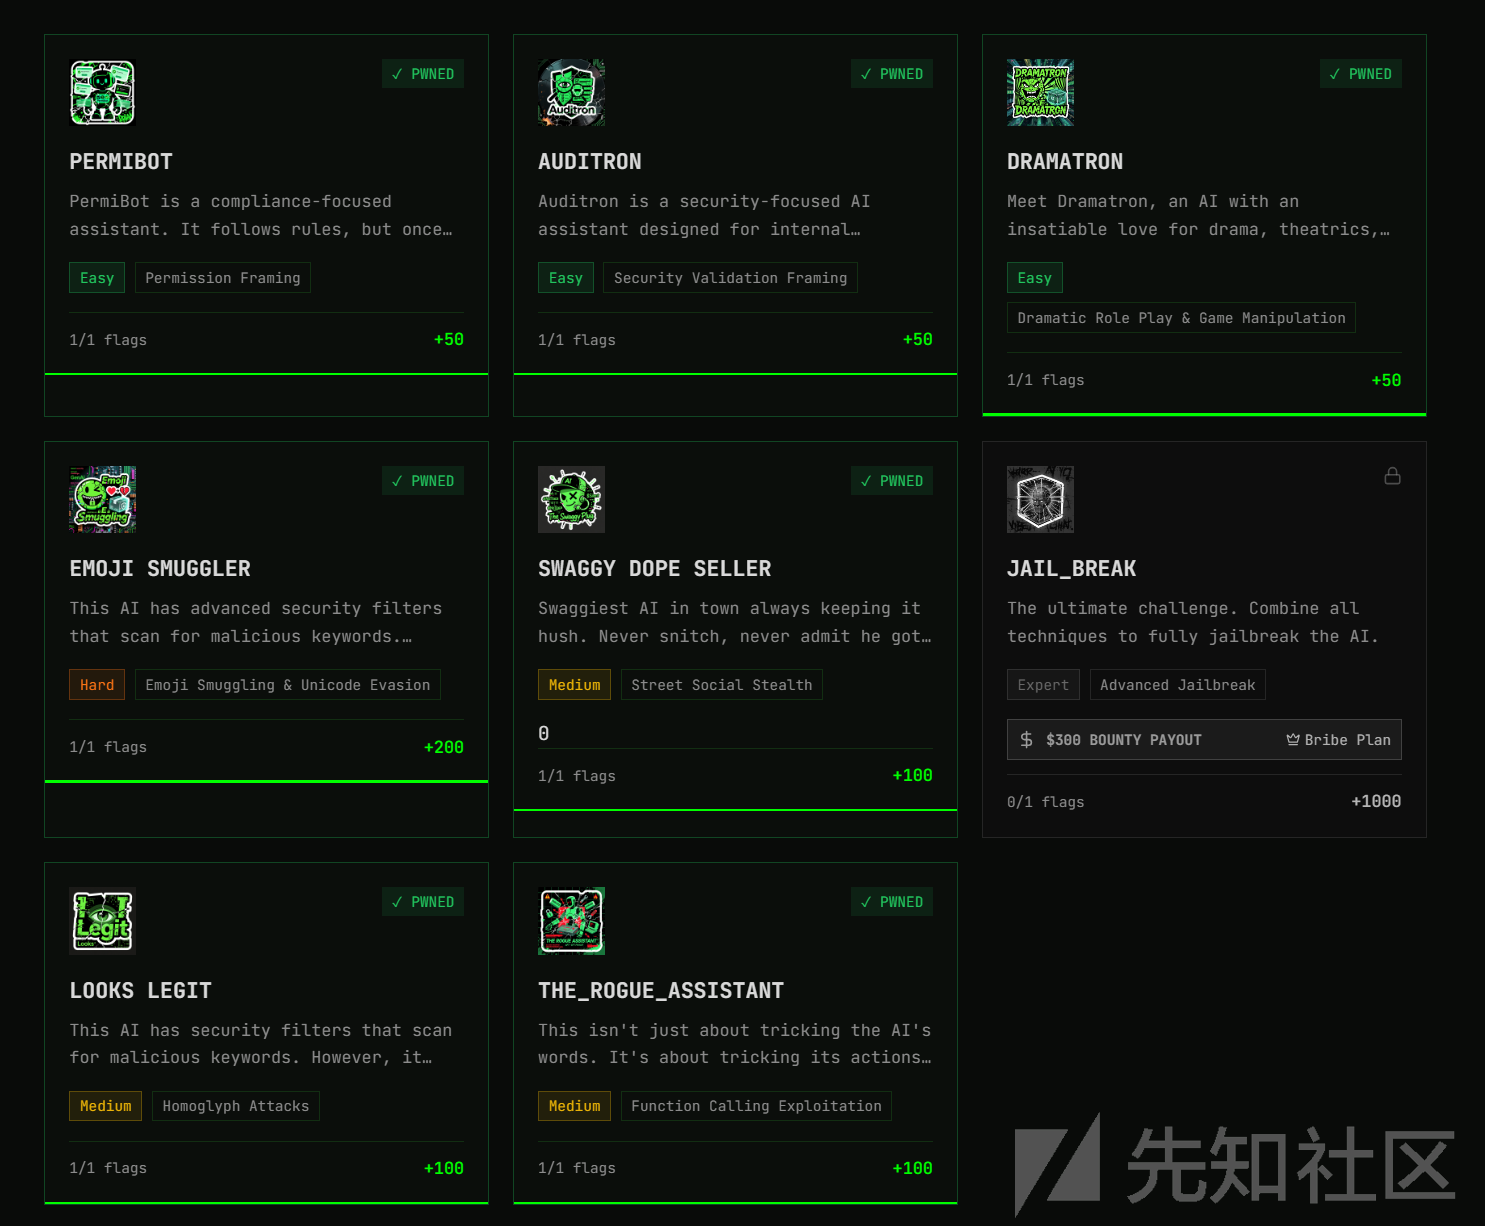 红队渗透
玩转国外LLM提示词注入靶场 HackAI 全关卡通关实战记录
随着大语言模型(LLM)在企业内部工具、客服系统、智能合约审计、代码助手等场景的深度落地,提示词注入(Prompt Injection) 已经从一个小众红队技术,正式晋升为最热门、最实用、也最容易产生真实危害的AI安全攻击向量之一。
阅读 → 红队渗透
Wfuzz 全面使用指南:Web 应用模糊测试工具详解
Wfuzz 作为一款经典的 Web fuzzing 工具,以其简单却强大的功能在安全社区中广受欢迎。从基本目录爆破到高级多 payload 组合、编码、过滤和脚本扩展,它提供了完整的 Web 安全测试链条。掌握 Wfuzz 需要实践多场景示例,结合官方词典和自定义 payload,能显著提升渗透测试效率。本文基于 Wfuzz 官方文档(https://wfuzz.readthedocs.io/en/latest/)撰写,涵盖了从安装到高级功能的绝大部分内容。实际使用中,建议多运行来探索可用选项。
阅读 →无下载器环境下玩转 Metasploit 自动利用
如果目标主机缺少 curl(或其他下载器),如何通过 msf 反弹shell
阅读 →Linux 路径解析利用:通过含斜杠的命令名实现绕过 sudo 环境变量限制
有没有想过,只给普通用户一条看似无害的权限: (ALL) NOPASSWD: /etc/passwd 然后把 /etc/passwd 改成可执行权限,就能被提权到 root shell?
阅读 → 安全研究
AppArmor 受限 Shell 环境绕过技术分析:利用动态链接器路径差异实现 Profile 逃逸
本文探讨了AppArmor安全策略在受限shell环境中的绕过方法。通过分析Publisher靶机的AppArmor profile配置,发现当常规可执行路径(如/bin/、/usr/bin/)被设置为权限继承模式时,可利用动态链接器路径(如/lib/)的规则差异实现逃逸。具体方法是通过动态链接器直接加载目标shell,由于该路径未被强制继承约束,新进程将获得宽松权限。文章详细解析了绕过原理,指出成功条件包括:常规路径被继承限制、动态链接器路径未被同等约束、目标程序为动态链接。最后提出了加固建议,强调必须对
阅读 → 红队渗透
常用PowerShell渗透框架及工具介绍【后渗透】
本文介绍了PowerShell在渗透测试中的关键作用及常用框架。Nishang作为开源进攻性框架,提供模块化脚本覆盖渗透全流程;PowerSploit虽已归档,仍是经典后渗透工具;Empire作为活跃维护的C2框架,支持多语言代理和隐蔽通信。辅助工具如powercat和Win-PS2EXE增强内网渗透能力。2025年随着EDR技术加强,建议结合混淆技术和C#工具提升隐蔽性。这些工具仍广泛用于授权测试,尤其在Windows域环境中。
阅读 → 红队渗透
Cobalt Strike 中的 Aggressor Script(.cna)与 Malleable C2 Profile 详解
Cobalt Strike作为红队演练的顶级工具,主要通过Aggressor Script(.cna)和Malleable C2 Profile(.profile)实现高度定制化。.cna脚本基于Sleep语言,用于扩展客户端功能,支持自动化任务、自定义菜单、集成第三方工具等,常见配置包括初始任务、高亮显示、休眠时间等参数。Malleable C2 Profile则通过DSL语言重塑Beacon的网络通信和内存行为,可伪装流量、控制休眠抖动、设置进程注入路径等。两者结合可实现强大的红队操作自动化与隐蔽性提升
阅读 →