 跳到内容
// BLOG
Blog
拆开、记下、再走一遍。
 安全研究
安全见闻九:逆向与二进制安全
二进制安全是围绕计算机底层二进制指令展开的攻防对抗,涉及PC、移动设备和嵌入式系统等多平台。核心环节包括静态分析(IDA Pro、Ghidra等工具解析文件结构)和动态分析(Frida、调试器等监控运行时行为),用于发现内存破坏、逻辑漏洞等安全问题。攻击者利用这些漏洞执行攻击,而防御方则采用代码混淆、加壳、内存保护等技术提升攻击难度。随着AI技术的应用,二进制安全攻防日趋智能化,要求从业者既要掌握多平台逆向工具,又要深入理解底层原理,以应对日益复杂的网络安全挑战。
阅读 → 红队渗透
渗透测试方法全解:量子系统中的安全评估
通过上述步骤,渗透测试人员可以全面评估量子系统的安全性,并为系统提供有效的安全加固建议。这不仅是确保量子技术安全应用的关键环节,也是推动量子技术长远发展的重要保障。
阅读 → 安全研究
安全见闻八:量子计算
量子计算安全是一个跨学科的复杂领域,涉及物理学、计算机科学、密码学等多个领域的知识。通过了解漏洞风险并采取相应的测试方法,可以更好地保障量子计算系统的安全。
阅读 →红队渗透安全见闻七:洞悉硬件设备的安全风险
硬件设备中的漏洞不仅局限于其软件层面的安全问题,红队可以通过多种方式,包括物理攻击、固件修改、侧信道攻击等,发掘设备的弱点并进行利用。通过渗透测试模拟真实攻击场景,企业可以识别潜在的风险并采取相应的防御措施,确保硬件设备的安全性。
阅读 →红队渗透网络安全领域推荐证书介绍及备考指南
OSCP是针对渗透测试领域的入门级证书,考察考生的实际操作能力,要求能够独立发现和利用漏洞进行系统入侵。这张证书以实战能力为核心,备受行业认可。信息收集:包括网络侦察、端口扫描、服务识别等。漏洞发现:如SQL注入、缓冲区溢出、文件上传等常见漏洞的识别。漏洞利用:掌握多种漏洞的利用方法,获取系统权限。后渗透测试:包括权限提升、横向移动、数据窃取等操作。OSEP更专注于漏洞挖掘和漏洞利用开发,是面向高级渗透测试员和安全研究员的高级认证。它要求考生具备深厚的逆向工程、漏洞开发及漏洞利用能力。逆向工程。
阅读 → 安全研究
揭开网络安全的面纱:深入了解常见漏洞攻击类型
上述内容中我们探讨了多种常见的漏洞攻击类型,可以简单归类为前端漏洞、数据库漏洞和服务器漏洞。这些知识对于新手来说尤为重要,因为了解这些攻击方式能够帮助我们更好地识别潜在的安全风险。网络安全不仅仅是技术问题,更是一个持续学习和适应的过程。在这个快速变化的领域,理论知识与实际操作的结合至关重要。理论为我们提供了理解安全概念、攻击手法和防护措施的基础,而实操则让我们能够在真实环境中应用这些知识,提高知识的吸收效率。通过不断实践,我们可以加深对理论的理解,提升解决实际问题的能力。
阅读 → 红队渗透
渗透测试导学
渗透测试(Penetration Testing,简称 Pen Test)是一种通过模拟真实攻击行为来评估计算机系统、网络或 Web 应用程序安全性的方法。其核心目标是发现系统中的安全漏洞,验证这些漏洞是否可被利用,并评估其潜在影响。通过模拟黑客的攻击手法,渗透测试帮助企业识别安全弱点,制定修复措施,并提升整体防御能力,确保系统在面对真实威胁时具备足够的韧性。渗透测试通常由专业的安全团队执行,结合自动化工具与手动技术,覆盖从信息收集到漏洞利用的完整攻击生命周期。
阅读 →红队渗透安全见闻四:操作系统安全机制深度解析
操作系统安全是网络安全防护的基础,也是最复杂的一环,涉及内核漏洞、驱动程序等多层面技术。虽然这些技术对新手来说可能显得高深,但提前掌握相关知识有助于明确学习方向,逐步深入理解网络安全的核心原理。从注册表管理、防火墙控制,到自启动、计划任务和事件日志,每个组成部分都对系统安全有重要影响。对于安全人员而言,熟悉这些底层机制不仅是理解攻击技术的基础,也是有效防御的关键。通过持续学习这些核心技术,安全从业者能够更好地应对复杂网络攻击,确保系统稳定与安全。
阅读 → 安全研究
安全见闻五:人工智能
AI与网络安全的结合,为应对现代复杂的网络威胁提供了强大的工具。通过机器学习和深度学习,安全人员能够从海量数据中提取关键信息,快速发现和响应安全威胁。然而,AI并非万能,在应用过程中仍需与传统安全措施结合,并考虑数据质量和隐私问题,以确保安全防护的全面性和可靠性。
阅读 →安全研究安全见闻三:脚本程序与病毒
脚本语言的力量不可小觑,既可以用于合法的自动化工具开发,也可被用于编写恶意程序。对于安全从业者而言,掌握这些语言的攻击与防御技术至关重要。持续学习和关注这些脚本,有助于我们在未来的安全工作中占据主动,提前识别并阻止潜在威胁。
阅读 → 安全研究
安全见闻二:Web程序构成与潜在漏洞
Web程序的安全问题错综复杂,涵盖前端、后端、数据库和服务器等多个层面。面对如此多样的挑战,唯有不断拓展视野,才能更好地掌握应对各种威胁的知识与技能。安全之路如同学海无涯,只有通过持续学习和实践,才能明确前进的方向,保持不断进步的动力。
阅读 →红队渗透安全见闻一:包罗万象的网络安全
编程语言的选择对于红队来说,效率和实用性至关重要。Python、PHP、Go和Java等语言都表现出色,灵活性和强大的功能使它们能够在各种环境中发挥作用,助力快速开发和漏洞利用。计算机硬件基础了解计算机硬件的组成及其工作原理,对于识别潜在的攻击面至关重要。熟悉CPU、内存、存储和网络设备的特性,能够帮助安全专家更好地进行漏洞分析和系统防护。网络基础网络协议、网络架构及其安全性是保护数据和系统的关键。
阅读 →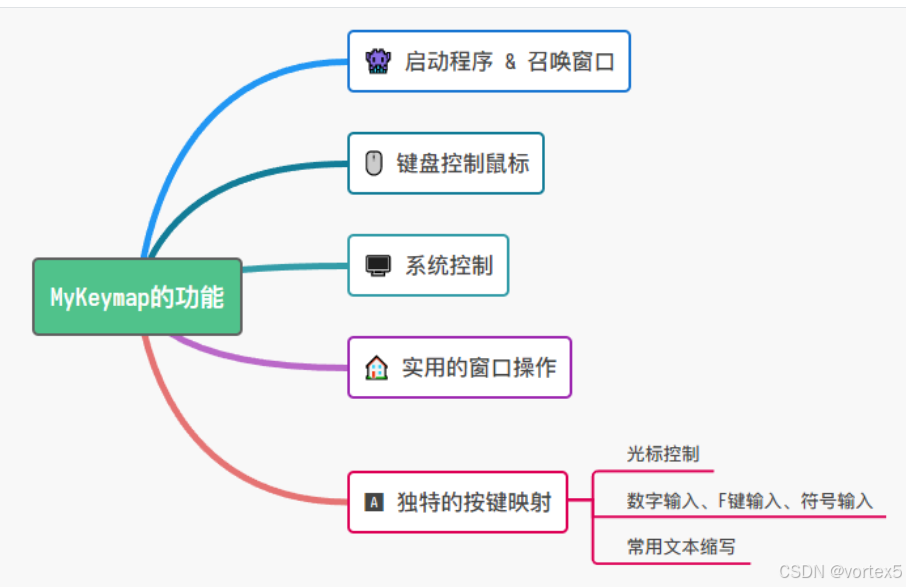 Windows
提升效率的秘密武器:MyKeymap——让你的 Windows 操作如丝般顺滑!
最近偶然间发现了这个非常好的效率工具,忍不住想安利给大家!➤MyKeymap是一款适用于 Windows 的按键映射 / 快捷键增强工具。➤MyKeymap旨在减少键鼠切换,实现全键盘操作,提升「文字编辑」和「窗口管理」的效率。➤ 它能够大幅优化写代码、编辑文字、整理笔记和管理窗口等日常工作学习中的操作流程。➤ 掌握MyKeymap后,您将体验到在 Windows 下流畅、舒适且顺滑的操作感受。MyKeymap。
阅读 →红队渗透信息收集-扩大攻击面
对于信息收集,乃至于整个渗透,细心最重要,多平台相互配合,同时,查询站内中的信息泄露(跳转超链接等),检测框架、waf等,尽可能地扩大攻击面,以达到信息收集的全面性,同时在全面性的前提下追加时效性。
阅读 →