 跳到内容
// BLOG
Blog
拆开、记下、再走一遍。
 安全研究
客户端攻击防御:详解现代浏览器安全措施
现代浏览器通过多种安全机制(如CORS、CSP、HTTPOnly/SameSite Cookie)防御XSS和CSRF攻击。CORS限制跨源请求,CSP控制资源加载,HTTPOnly阻止脚本访问Cookie,SameSite限制跨站请求。结合输入验证、输出编码和CSRF令牌等策略,可构建多层防护体系。开发者需正确配置这些措施并关注其局限性(如CORS/CSP配置风险),以提升Web应用安全性。
阅读 → 安全研究
浅谈欧拉函数与素数筛法思想
欧拉函数φ(n)作为现代密码学的核心数学工具,在RSA等公钥加密系统中发挥着关键作用。本文系统阐述了欧拉函数的定义、乘积公式及其与素数筛法的思想联系,揭示了其"互质筛"的本质特征。文章详细分析了欧拉函数的高效计算方法,包括质因数分解法和欧拉筛法,并深入探讨其在RSA算法中的具体应用和安全机制。此外,还介绍了Carmichael函数等扩展应用,展现了欧拉函数在素性测试、数字签名等密码学领域的广泛应用价值,凸显了这一数论工具在信息安全领域的重要地位。
阅读 → 安全研究
Linux SSH 日志分析详解:从原理到实战
本文深入解析了Linux系统中SSH日志的安全分析方法,从日志存储机制、字段解析到实战检测技术,为运维人员提供了一套完整的SSH安全监控方案。文章详细介绍了SSH日志的存储路径与轮转机制,通过典型日志字段解析帮助识别攻击行为,并提供了暴力破解检测、威胁情报融合等实用技术。同时给出了Fail2ban配置、自动化封禁脚本等防御措施,以及ELK、Grafana等可视化监控方案,帮助构建全面的SSH安全防护体系。
阅读 → 红队渗透
命令注入bypass之变量比较与逻辑运算
命令注入绕过技术研究 本文深入探讨命令注入漏洞的绕过技术,重点分析变量比较与逻辑运算在绕过过滤和WAF中的关键作用。文章系统化梳理了三种shell测试命令(test、[[ ]]、(( )))的语法差异,并提供了"万能真值/假值"速查表。针对WAF防御,提出运算符混淆(如-a/-o替代&&/||、逗号运算、位运算)等绕过方案,并演示典型payload场景。最后给出防御建议(允许列表、参数数组)和检测方法(ShellCheck、auditd监控)。研究为安全人员提供了对抗命令
阅读 → 安全研究
HTTP、WebSocket、TCP、Kafka等通讯渠道对比详解
从HTTP的简单请求到Kafka的分布式流处理,从MQTT的轻量物联网通信到RTMP的实时流媒体,现代通信渠道为不同场景提供了多样化的解决方案。选择合适的通信方式需综合考虑实时性、可靠性、资源限制和架构需求。通过优化协议配置、增强安全性和引入现代技术,系统可以实现高效、可靠的数据交换,为数字化世界的无缝连接提供坚实基础。
阅读 → 红队渗透
SSRF URL绕过手法技巧总结
本文深入探讨了服务器端请求伪造(SSRF)漏洞及其URL绕过技术。SSRF允许攻击者诱导服务器向非预期目标发起请求,访问内部服务或敏感数据。尽管常见防护措施包括黑名单过滤、白名单限制和输入验证,攻击者仍能通过多种方式绕过:IP地址编码(十进制/八进制/十六进制)、URL编码混淆、DNS解析操纵(自定义域名/DNS重绑定)、重定向利用、协议操纵(file:///gopher://)及其他高级技术(Unicode/XXE结合)。文章还提供了SSRF测试方法和防御建议,强调开发者需要采用多层次防护策略,包括严格输
阅读 → 安全研究
Linux mount 挂载选项详解
命令用于将文件系统挂载到指定的目录(挂载点),从而使设备或分区的内容可访问。挂载是将存储设备(如硬盘分区、U 盘、光盘、ISO 镜像或网络共享)关联到文件系统树的过程。mount 选项灵活配置可优化性能、安全和兼容性。根据实际需求选择合适选项。开机自动挂载由 /etc/fstab 配置。这些选项适用于大多数文件系统,默认使用。(特定于 ext4、xfs 等)。在 Linux 系统中,不同文件系统有专属选项。
阅读 → 红队渗透
【教程】使用 ngrok 进行临时端口映射(含警告页绕过方法)
本文介绍了如何使用ngrok进行本地端口映射。主要内容包括:1) 注册ngrok账号并安装客户端;2) 通过Authtoken认证账户;3) 启动HTTP/TCP端口映射(免费用户仅支持随机端口);4) 提供Web服务和SSH等示例;5) 付费用户可指定子域名;6) 支持配置文件管理多个隧道。操作简单,只需几个命令即可将本地服务暴露到公网,方便测试和共享。
阅读 → 杂记
Unicode 中文乱码排查与解决方案
中文乱码问题常见于软件开发中,主要源于编码不一致、环境配置错误或程序处理不当。本文系统分析了乱码成因,包括UTF-8与GBK等编码差异,并提供了排查方法:确定输入输出编码、分析异常字符、检查环境配置。解决方案建议统一使用UTF-8编码,调整系统环境,使用转码工具,并针对网页、数据库等具体场景给出修复方案。文章强调通过编码标准化和系统测试可有效预防乱码,为开发者提供了全面的中文乱码处理指南。
阅读 → Linux
浅谈 awk 中管道的用法
本文详细介绍了如何在awk中使用管道与外部命令交互,涵盖输入/输出型管道的语法、10个典型应用场景及性能优化技巧。重点包括:通过print | cmd发送数据到外部命令,用cmd | getline读取命令输出;演示了文本反转、DNS解析、并行处理等实用案例;强调了管道关闭和错误处理的必要性;分析了底层实现机制。文章展示了awk管道的高效性和灵活性,为文本处理与系统工具集成提供了有力解决方案。
阅读 →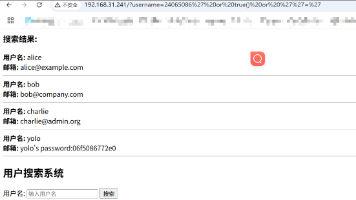 安全研究
XPath注入攻击详解:原理、危害与防御
XPath注入是一种针对使用XPath查询XML数据的应用程序的安全攻击技术。攻击者通过在输入中插入特殊XPath语法来修改查询逻辑,可能导致身份验证绕过、数据泄露等安全问题。与SQL注入类似,但影响范围通常限于XML文档。防御措施包括输入验证、参数化查询、最小权限原则和特殊字符转义等。开发人员应避免直接拼接用户输入构造XPath查询,而应采用预编译参数化方式。虽然XPath注入较SQL注入少见,但对基于XML的系统仍构成严重威胁,需纳入整体安全防护策略。
阅读 → 红队渗透
Sudo历史漏洞梳理【详细】
本文系统梳理了Linux/Unix核心工具sudo的历史安全漏洞,重点分析了三个典型高危漏洞: Baron Samedit堆溢出漏洞(CVE-2021-3156):隐藏十年的堆溢出漏洞,影响1.8.2-1.9.5版本,允许本地用户获得root权限。 2025年最新漏洞:包括host选项绕过(CVE-2025-32462)和chroot提权漏洞(CVE-2025-32463),后者已被CISA确认存在活跃利用。 sudoedit系列漏洞
阅读 → Linux
dockerfile 最佳实践
本文总结了Dockerfile编写的最佳实践,主要包含三个关键优化点:1) 容器的优雅退出机制,建议使用exec格式和Tini工具处理信号;2) RUN指令优化,建议合并指令并清理中间文件;3) 多阶段构建技术,可显著减小镜像体积。同时还提供了基础镜像选择、指令格式优化等实用技巧,帮助开发者构建更高效、可靠的Docker镜像。这些实践既考虑了性能优化,也关注了容器运行的稳定性。
阅读 → 安全研究
SSHpass原理详解:自动化运维的敲门砖
SSHpass是一个用于实现SSH非交互式密码验证的Linux命令行工具。它通过伪终端模拟技术自动填充密码,解决了自动化脚本中SSH密码验证的痛点。SSHpass支持多种密码传递方式(命令行参数、环境变量、文件读取),但其明文处理机制存在安全隐患。建议使用时严格控制文件权限,避免记录明文密码,对于长期自动化需求推荐优先使用SSH密钥认证。该工具适合集成到Shell脚本和定时任务中,实现批量远程操作自动化。
阅读 → Linux
dockerfile 指令详解
本文介绍了Dockerfile常用指令的使用方法。主要内容包括: FROM指令:用于指定基础镜像,支持tag和digest方式指定镜像版本,并介绍了特殊镜像scratch的使用场景。 COPY和ADD指令:用于文件复制,对比了两者差异,COPY适用于简单复制,ADD支持自动解压和URL下载,但推荐优先使用COPY。 RUN指令:执行构建命令,建议合并多个命令以减少镜像层数,并清除临时文件缩小镜像体积。 CMD和ENTRYPOINT指令:定义容器启动命令,解释了两种格式的区别,以及两者配合使用时CMD作为EN
阅读 → Windows
深入理解 Linux 文件系统层级结构
Linux 文件系统层级解析:从根目录到用户空间 Linux的文件系统采用统一的根目录结构(/),与Windows的盘符设计截然不同。核心目录包括: 系统命令:/bin(基础命令)、/sbin(管理命令)、/usr/bin(用户安装软件) 配置文件:/etc(全局配置)、/home(用户数据)、~/.config(用户个性化配置) 运行时数据:/dev(设备文件)、/proc(内核信息)、/run(临时状态) 可变数据:/var(日志、缓存)、/tmp(临时文件)
阅读 → 安全研究
Docker 全场景流量通道配置(Pull/Build/Run):为什么 proxychains 无效?
Docker 采用客户端-守护进程分离的架构,导致这类仅拦截用户终端进程的工具对等操作完全无效。拉取/推送镜像→ 配置 Docker 守护进程的通道环境变量构建镜像→ 基础镜像拉取走守护进程配置,构建指令走运行容器→ 通过-e或为容器注入通道变量注意协议→ Docker 守护进程不支持 Socks5,需转为 HTTP通过以上配置,Docker 在 Pull、Build、Run 三个核心场景下都能正常走通道,彻底解决网络访问问题。
阅读 → 安全研究
数据库安全与漏洞挖掘:从注册注销流程到实战思路
通过对数据库注册与注销流程的分析,我们可以看到,数据库操作的不当设计可能导致严重的逻辑漏洞,如账号接管、并发注册、数据清理不彻底等。这些漏洞的挖掘需要结合抓包工具、并发测试和深入的代码逻辑分析。同时,观众的评论也为我们提供了宝贵的反馈,帮助我们进一步完善内容。对于安全从业者来说,漏洞挖掘不仅需要技术积累,还需要创造性思维。无论是资产收集还是漏洞测试,都要注重细节,深入研究原理,站在开发者的视角分析系统流程。
阅读 → 红队渗透
Redis渗透思路总结
Redis 以其快速和轻量级的特性而闻名,但默认配置和不当设置可能使其成为攻击者的目标。未启用身份验证:Redis 默认不要求密码,攻击者可直接连接。对外网开放:Redis 默认绑定到 0.0.0.0,允许远程访问。权限过高:Redis 服务以高权限用户(如 root)运行,攻击者可执行系统级操作。数据持久化问题:Redis 的持久化机制可能被利用写入恶意文件。主从复制漏洞:高版本 Redis 的主从复制机制可能被用于远程代码执行(RCE)。
阅读 → 红队渗透
HVV注意事项(个人总结 非技术)
本文基于个人经验分享,仅供参考,欢迎讨论但请勿喷。本文总结了一些非技术方面的“混子经验”,希望对大家有所帮助。重要提醒:切勿在公共社交媒体上透露任何与项目相关的内容,保护项目信息安全!
阅读 → 杂记
算法设计与分析:分治、动态规划与贪心算法的异同与选择
分治、动态规划和贪心算法是计算机科学中解决复杂问题的三种核心策略。它们都将原问题分解为子问题,但在处理方式上有本质区别:分治法适用于子问题独立且合并简单的场景(如归并排序);动态规划通过存储重叠子问题的解来保证全局最优(如0-1背包);贪心算法每步选择局部最优,仅当问题具有贪心性质时才能保证全局最优(如活动选择)。选择算法需考虑子问题的独立性、重叠性以及对最优解的要求。
阅读 → 杂记
算法设计与分析 知识总结
本文系统介绍了算法设计与分析中的核心方法。首先阐述了算法基础概念,包括时间复杂度分析(O(n²)、O(log n)、O(n)、O(2^n)等),通过非递归和递归算法示例说明分析方法。其次详述了蛮力法及其应用,如百钱买百鸡(O(n²))、0/1背包问题(O(2^n))和最大子段和(O(n²))。然后介绍了分治法,包括最大子段和(O(n log n))和快速排序(O(n log n))的实现。最后讲解了动态规划法,以0/1背包问题为例展示其求解过程(填表法)。文章通过具体代码和数学推导,系统对比了不同算法的时间
阅读 → 安全研究
Linux文件删除原理详解及日志清理技巧
本文深入探讨了Linux系统中文件删除的机制,重点分析了unlink与rm命令的区别及其底层原理。文章首先介绍了unlink作为系统调用和命令的两种形式,以及rm命令的功能特性。随后详细解释了Linux文件系统的结构,包括inode、目录项和硬链接计数等概念,揭示了文件删除的本质是移除目录项并减少硬链接计数。文章还解答了删除文件后空间可能不释放的原因(如被进程占用),并提供了验证方法和解决方案。最后,文章给出了实际操作中的注意事项和数据安全删除的建议,强调对于敏感数据应使用shred等工具进行安全擦除。通过
阅读 → 红队渗透
Apache 配置文件提权的实战思考
Apache配置权限滥用提权风险分析 摘要:本文分析了Linux系统中Apache配置权限被滥用的提权风险。当普通用户获得通过sudo执行Apache并加载自定义配置文件的权限时,可能被攻击者利用实现本地提权。文章详细探讨了四种主要提权路径:通过静态文件服务实现任意文件读取、利用WebDAV模块进行任意文件写入、加载恶意模块执行命令,以及通过日志管道实现RCE。每种方法都提供了具体配置示例和攻击步骤说明。最后提出了防御建议,包括限制sudo权限、配置文件校验、最小权限原则和模块加载限制等措施,以降低此类安全
阅读 →