 跳到内容
// BLOG
Blog
拆开、记下、再走一遍。
 杂记
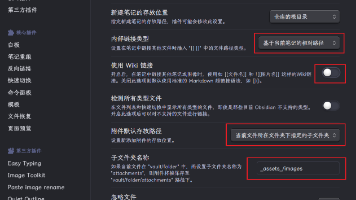
让Obsidian图片完美适配静态博客:多端同步、无裂图、零烦恼
本文提供了一套完整的 Obsidian 图片处理优化方案,确保 Markdown 文件兼容主流静态博客框架。核心内容包括:1)设置标准图片语法和相对路径;2)安装插件自动重命名图片文件;3)配置多端同步策略;4)使用模板自动生成 Front-matter。通过关闭 Wiki 链接、集中管理图片文件夹、强制相对路径等操作,配合 Paste Image Rename 插件消除文件名空格问题,实现跨平台写作的无缝衔接。
阅读 →学习使用certify生成AD CS证书
想象一下,你要去银行开户,需要身份证来证明你是你。数字证书就是网络上的“身份证”,它包含你的信息(如名字、邮箱)和一个“签名”(由证书颁发机构 CA 签发),证明它是真实的。登录系统(比如 Kerberos 认证)。加密网站(HTTPS)。安全测试(渗透测试中,生成证书来模拟攻击)。在 AD 环境中,证书由 AD CS(Active Directory Certificate Services)管理。它像一个“证书工厂”,你提交申请(请求),工厂根据“模板”(蓝图)生成证书。
阅读 →如何关闭 SumatraPDF 的反色模式
有时候,我们一打开 SumatraPDF,整个屏幕像被“底片”附体:白底变黑板、黑字变白字,图片也姹紫嫣红得吓人,改主题也没用——别慌,这只是你不小心触发了它的“反色”模式。
阅读 → 安全研究
Linux 中 exec 等冷门命令的执行逻辑探究
本文深入解析Linux shell中的冷门命令exec及其相关工具的执行逻辑。exec通过execve()系统调用直接替换当前shell进程,命令结束后终端会退出,适用于脚本优化和进程管理。对比普通命令的fork-exec-wait模型,exec省去fork()步骤,提升效率但风险较高。文章还介绍了source(加载脚本到当前shell)、eval(动态执行字符串)、trap(信号处理)等冷门命令,揭示它们在进程控制、资源管理中的独特作用。通过剖析Linux进程模型,说明这些命令如何绕过fork()
阅读 → 安全研究
libvirt 新手指南:从零开始掌握虚拟化管理
libvirt 的架构设计精巧,采用客户端-服务器模型,确保安全性和可扩展性。核心是 libvirtd 守护进程,它运行在主机上,监听本地或远程连接(如 TCP 或 UNIX 套接字)。客户端通过 API 调用 libvirtd 来执行操作,避免直接访问底层 hypervisor,提高了安全性。左侧:连接列表(QEMU/KVM),主机和 VM。主机视图:CPU、内存使用。VM 创建:点击“创建新 VM”,选择本地安装、ISO 或导入。步骤:分配 CPU/内存、选择存储、配置网络、启动安装。
阅读 → Linux
探索命令行之谜:ps -aux 和 ps aux 是一样的吗?
ps命令的两种常见写法ps -aux和ps aux看似相同却源于Unix与BSD两种命令行风格的历史差异。Unix风格使用连字符前缀选项(如-aux),而BSD风格省略连字符(如aux)。这种差异反映了早期Unix系统(AT&T System V)与伯克利分校BSD版本在命令行设计上的不同理念。现代Linux系统(如procps-ng)兼容两种风格,但BSD风格可能改变默认行为。此外,GNU项目引入了--long-options提高可读性。理解这些风格差异有助于在不同Unix-like系统间正确使用
阅读 → 红队渗透
利用 SeBackupPrivilege 的最快方法
本文介绍了在Windows环境中利用SeBackupPrivilege权限的两种方法:1)使用robocopy命令快速复制敏感文件(如root.txt),通过/b参数绕过权限限制;2)通过DLL文件(SeBackupPrivilegeCmdLets.dll和SeBackupPrivilegeUtils.dll)实现更精细的文件访问控制。robocopy方法效率更高,而DLL方式适合特定场景,但需注意防病毒软件的拦截。两种方法均需确保SeBackupPrivilege权限已启用,并提供了详细的操作步骤和示例说
阅读 →Tomcat 日志文件名的命名规范
摘要:Tomcat日志文件遵循严格的命名规范,包括引擎级的Catalina日志(如catalina.2025-09-07.log)、访问日志(localhost_access_log.2025-09-07.txt)、应用级日志(如localhost.2025-09-07.log)和管理日志(如manager.2025-09-07.log)。命名规则使用点号分隔和ISO 8601日期格式,可通过修改logging.properties或server.xml自定义。关键注意事项包括大小写敏感、轮转机制和时区影响
阅读 → 红队渗透
Proxychains 配置全解析:从入门到高级应用
Strict 强调“全或无”,Dynamic 追求“尽力而为”,Random 讲究“随机掩护”。测试显示,Dynamic 成功率最高(~90%),Random 匿名性最佳(路径变异 100%)。配置时仅启用一种模式,调整 chain_len,测试效果。
阅读 → 红队渗透
AD渗透中服务账号相关攻击手法总结(Kerberoasting、委派)
服务账号是Windows域环境中的高价值攻击目标,因其关联SPN、高权限特性及Kerberos认证中的关键角色。本文解析了服务账号类型(域用户、机器账号、gMSA)及其风险,重点探讨了Kerberoasting攻击(利用SPN请求TGS并破解弱密码)和委派攻击(非约束/约束/RBCD)的技术原理。通过案例分析展示了从低权限到控制关键服务的攻击路径,并提出了优化攻击策略(如筛选高权限目标、强制弱加密)。文章旨在帮助读者理解服务账号的攻击面及其防御要点。
阅读 → Linux
Linux网络接口命名详解:从eth0到ens33
Linux网络接口命名经历了从传统eth0到现代ens33等可预测命名的演变。传统命名简单但易漂移,而可预测命名基于硬件属性保证了稳定性,适用于虚拟化和云环境。ens33常见于VMware虚拟机,eth0则多出现在旧系统或禁用可预测命名时。管理员可通过检查接口名称或GRUB配置判断当前规则,建议新系统保留可预测命名,对于兼容性需求可回退传统命名或使用动态获取网卡名称的脚本。这一演变反映了Linux系统对现代复杂环境的适应性改进。
阅读 → 红队渗透
常见Bash脚本漏洞分析与防御
Bash脚本因其高效便捷成为系统管理常用工具,但也隐藏着严重安全风险。本文分析了三类典型漏洞:1)变量比较时未加引号导致通配符注入,攻击者可逐字符猜解密码;2)直接将用户输入拼接命令导致命令注入,通过特殊字符执行任意指令;3)不安全的临时文件操作引发竞争条件,可能被符号链接攻击。安全加固建议包括:始终为变量加引号、严格白名单验证输入、使用参数数组执行命令、采用mktemp创建临时文件等。遵循这些原则可有效提升Bash脚本的安全性。
阅读 → 安全研究
数字证书完全指南:从概念到工程实践
数字证书是互联网安全通信的基石,它解决了"如何证明你就是你"的身份认证问题。本文将从零开始,系统性地解析数字证书的含义、结构、存储格式、类型体系以及工程实践中的关键要点。
阅读 → 安全研究
20+常用网络协议介绍
网络协议是计算机通信的核心规则,按照OSI或TCP/IP模型分层运作,确保数据传输的标准化、可靠性和安全性。本文系统介绍了20种关键协议: 基础协议:IP(IPv4/IPv6)负责数据包路由;TCP提供可靠连接;UDP侧重高效传输;ARP实现IP-MAC地址解析;ICMP用于网络诊断。 应用层协议:HTTP/HTTPS驱动网页浏览;DNS转换域名与IP;SMTP/POP3/IMAP处理邮件;FTP管理文件传输;DHCP自动分配网络参数......
阅读 → Windows
 电源管理和 Shutdown 命令详解
Windows系统提供了全面的电源管理功能,包括睡眠、休眠等多种低功耗状态,以及shutdown命令行工具实现灵活的关机控制。睡眠模式(S3)适合短时离开快速恢复,休眠模式(S4)则完全断电保存工作状态。用户可通过powercfg管理电源方案,使用shutdown命令实现定时关机、远程管理等操作。这些功能组合可满足个人用户节能需求、管理员批量管理设备等场景,通过命令行或脚本实现自动化电源控制,在性能与能耗间取得平衡。
阅读 → 红队渗透
【渗透测试】使用 UV 简化 Python 工具和脚本管理
UV 是一款革命性的 Python 工具,集成了包管理、虚拟环境、工具安装等多项功能,性能比 pip 快 10-100 倍。文章重点介绍了 UV 在安全领域的实用场景:通过 uv tool 替代 pipx 安装安全工具(如 Impacket、NetExec),支持从 PyPI、GitHub 和本地安装;利用 uv run 直接运行脚本并自动处理依赖;还展示了如何通过 PEP 723 元数据声明脚本依赖。
阅读 →Kali自带的录屏工具:recordmydesktop
Kali Linux内置的recordmydesktop是一款高效的屏幕录制工具,支持全屏/区域录制及音频同步。本文介绍了其安装方法(通过apt命令)、核心功能(如帧率调整、快捷键设置)以及两种使用方式:命令行操作(支持自定义输出和区域录制)和图形界面(gtk-recordmydesktop)。录制默认生成OGV格式,可通过ffmpeg转换。使用时需注意音频配置(需pavucontrol)、虚拟机画面优化及性能调整。该工具轻量灵活,适合渗透测试记录和教学演示。
阅读 → 安全研究
在本地使用 Docker 创建一个易受攻击的云环境
本教程指导如何在Docker中搭建一个易受攻击的云存储测试环境,用于云安全学习。通过安装Docker、配置MinIO服务器、创建具有不安全策略的S3存储桶,并上传测试文件,模拟常见的云存储配置漏洞。强调仅用于教育目的,包含从环境搭建到模拟攻击者利用漏洞获取敏感数据的完整流程,帮助理解云存储安全风险。
阅读 → 安全研究
深入解析Linux系统中的/etc/hosts文件
本文详细介绍了Linux系统中的/etc/hosts文件,这是一份用于本地主机名解析的关键配置文件。文章首先阐述了该文件的基本定义、历史背景及权限要求,然后解析了其内容格式与默认条目。重点探讨了127.0.0.1和127.0.1.1这两个回环地址的区别与用途,特别是Debian/Ubuntu系统中使用127.0.1.1的特殊原因。最后总结了该文件的实际应用场景,包括加速域名解析、网站屏蔽、开发测试、解决登录延迟以及局域网通信等实用功能,为系统管理和网络配置提供了重要参考。
阅读 → 安全研究
Linux SUID 机制完全指南:原理、实践与安全
本文深入解析了Linux系统中的SUID(Set User ID)权限机制,主要内容包括: SUID机制原理:当可执行文件设置SUID位后,执行该程序的进程会以文件所有者而非执行者的身份运行,通过修改进程的EUID实现权限提升。 权限表示方式:数字表示法中SUID对应4000权限位,ls命令中显示为"s"(有执行权限)或"S"(无执行权限)。 进程凭证体系:详细说明进程的三种UID(RUID真实用户ID、EUID有效用户ID、SUID保存用户ID)及其交互关系。
阅读 → 杂记
聪明笔记法——构建高效知识体系
聪明笔记法——构建高效知识体系 本文介绍了一种结合Zettelkasten和常青笔记理念的系统化笔记方法——聪明笔记。该方法通过原子化记录概念、建立笔记关联、定期复习优化,将零散信息转化为结构化知识网络。六大核心规则包括:建立笔记链接、原子化记录、概念中心化、分类管理笔记类型、定期复习和用自己的语言表达。这种方法不仅提升信息处理效率,更能促进知识创新和写作产出,是构建个人知识体系的长期投资。
阅读 → 安全研究
Linux 禁止 su 的几种限制手段:从 NoNewPrivileges 到 PAM 配置
Linux系统的su命令虽然方便用户身份切换,但存在安全风险。本文探讨了四种限制su的方法:1) NoNewPrivileges通过systemd禁止进程提权;2) PAM配置与Wheel组限制仅特定用户组使用su;3) 修改su文件权限(如chmod 4750)直接限制执行;4) **用sudo替代su**实现细粒度权限管理。其他手段包括AppArmor/SELinux强制访问控制和SSH登录限制。这些方法可根据场景组合使用,在便利性与安全性间取得平衡。
阅读 → 红队渗透
通过 Cloudflare tunnel 映射内网端口
本文介绍了Cloudflare隧道客户端(cloudflared)的安装方法及快速隧道功能。详细说明了如何确认系统架构并安装客户端,演示了通过命令行创建临时隧道将本地Web服务暴露到公网的过程。同时对比了快速隧道与命名隧道的区别,建议生产环境使用后者。最后简要提及了通过Cloudflare Zero Trust仪表板创建永久隧道的方法,包括命名配置、连接器选择和路由设置等步骤。文章提供了从临时测试到生产部署的完整方案,帮助用户安全地公开内网服务。
阅读 → 杂记
从集线器到路由器:计算机网络演进之路
本文从点对点通信出发,系统介绍了计算机网络核心设备的工作原理。首先分析集线器的广播转发机制及其局限性,进而阐述交换机如何通过MAC地址表实现智能转发。然后说明路由器如何利用IP地址和路由表处理跨网络通信,并详细解析数据包从源到目的地的传输过程。文章揭示了网络设备"功能单一但协作高效"的设计哲学:交换机负责数据链路层转发,路由器处理网络层寻址,计算机通过子网判断和ARP协议完成通信。这些基础原理构成了现代互联网的基石,对理解更复杂的网络技术具有重要意义。
阅读 →